
آخرین مطالب
امکانات وب


براساس یک بررسی جدید ، 74 ٪ از نقض داده ها با سوء استفاده از اعتبار ممتاز شروع می شوند. به همین ترتیب ، شرکت هایی که امنیت اعتبار ممتاز را در اولویت قرار می دهند ، بدون شک نسبت به رقبای خود مزیتی خواهند داشت ، و این را در هنگام برآورده کردن الزامات مربوط به انطباق مربوطه ، از این امر شروع نمی کنند. در این مقاله ، اصول اولیه مدیریت دسترسی ممتاز (PAM) ، از جمله انواع مختلف حسابهای ممتاز و متداول ترین راه های به خطر انداختن آنها را پوشش خواهیم داد.
حساب های ممتاز چیست؟
آنچه حساب های ممتاز را از سایر حساب های عمومی تر متمایز می کند ، این است که به آنها اجازه دسترسی به سیستم ها و داده های بیشتر داده می شود. به عنوان مثال ، یک کاربر ممتاز علاوه بر راه حل های امنیتی و برنامه های سخت افزاری ، به سوابق پزشکی ، جزئیات کارت پرداخت ، شماره تأمین اجتماعی و اسرار شرکت دسترسی خواهد داشت. حسابهای ممتاز به طور کلی حساب های سرپرست هستند که شامل حسابهای مدیر محلی ویندوز ، حساب های مدیر دامنه و حساب های خدمات است. در زیر توضیح مفصلی در مورد انواع مختلف حسابهای ممتاز و آنچه برای آنها استفاده می شود آورده شده است.
انواع حساب های دسترسی ممتاز
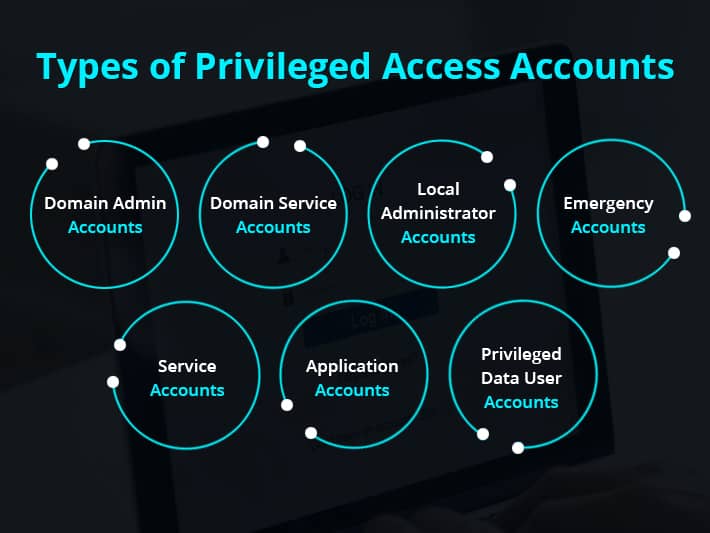
حسابهای سرپرست دامنه
این حساب ها گاهی اوقات به حساب های "خدا" گفته می شود ، زیرا تقریباً به همه چیز دسترسی دارند. به طور طبیعی ، اگر یکی از این حسابها به خطر بیفتد ، دچار دردسر بزرگی خواهید شد.
حساب های خدمات دامنه
از این حساب ها برای دسترسی به سیستم ها و برنامه های کاربردی به منابع مورد نیاز برای عملکرد استفاده می شود. به عنوان مثال ، از آنها می توان برای تولید گزارش ها ، دسترسی به داده ها از طریق API و غیره استفاده کرد.
حساب های مدیر محلی
این حساب ها غالباً مورد سوء استفاده قرار می گیرند زیرا سازمانها به طور معمول به کارمندان عادی دسترسی به آنها می دهند. به همین ترتیب ، آنها یک هدف اصلی برای جنایات سایبری هستند.
حساب های اضطراری
همانطور که از نام آن پیداست ، از این حساب ها برای اهداف اضطراری استفاده می شود ، مانند هنگام وقوع نقض امنیتی و یکی از اعضای تیم های امنیتی باید به سرعت فعالیت های کاهش را انجام دهند. این حساب ها به طور پیش فرض به طور پیش فرض غیرفعال می شوند.
حساب های خدماتی
این حساب ها به طور کلی توسط سیستم عامل ها برای نصب و اجرای برنامه ها استفاده می شوند. جنایات سایبری اغلب به منظور اجرای برنامه های بدافزار مانند باج افزار سعی در هدف قرار دادن این حساب ها خواهد داشت.
حساب های درخواست
هنگامی که یک برنامه نیاز به دسترسی به منابع دارد ، به یک حساب کاربردی اختصاص می یابد ، که به پایگاه داده ها و API ها دسترسی خواهد داشت و مجاز به نصب به روزرسانی ، انجام کارهای خودکار ، ایجاد تغییر پیکربندی و غیره خواهد بود.
حساب های کاربری داده های ممتاز
از این حساب ها استفاده می شود تا کاربران معمولی بتوانند به داده های حساس دسترسی پیدا کنند. همانطور که ممکن است انتظار داشته باشید ، آنها اهداف اصلی برای جرایم سایبری هستند و بنابراین یک خطر امنیتی عظیم را نشان می دهند. ضروری است که این حساب ها از نزدیک مورد بررسی قرار گیرند.
چرا حساب های ممتاز نیاز به محافظت ویژه دارند؟
از آنجا که از این حساب ها برای دسترسی به سیستم های بحرانی و داده های حساس استفاده می شود ، آنها به بالاترین سطح محافظت نیاز دارند. نقض یکی از این حسابها به مخالفان این فرصت را می دهد تا سیستم های مهم را مختل کنند ، داده های حساس را سرقت کنند و حتی در صورت لزوم امتیازات خود را بیشتر کنند.
مسیرهایی برای بهره برداری از یک حساب ممتاز
تعداد زیادی از نقض داده ها توسط رمزهای عبور سرقت شده ، معمولاً از طریق نوعی تکنیک مهندسی اجتماعی و یا حمله بدافزار ایجاد می شود. در زیر روشهای اصلی مخالفان می توانند به حساب های ممتاز دسترسی پیدا کنند.
مهندسی اجتماعی
فیشینگ و سایر تکنیک های مهندسی اجتماعی شاید رایج ترین روش برای اخذ اعتبار غیرقانونی است. مهاجمان به طور معمول به عنوان یک نهاد قابل اعتماد دست و پنجه نرم می کنند تا قربانی را در تحویل اعتبار خود فریب دهند. در بعضی موارد ، مهاجم وقت خود را صرف یادگیری در مورد قربانی و یا دوست داشتن قربانی می کند تا این حمله را هدف قرار دهد. این تکنیک به طور کلی به عنوان نیزه-فیشینگ گفته می شود.
استثمار اعتبارنامه
این شامل حملات رمز عبور بی رحمانه ، حدس زدن رمز عبور ، گشت و گذار در شانه ، حملات فرهنگ لغت ، حملات جدول رنگین کمان ، پاشش رمز عبور و پر کردن اعتبار است. در بعضی موارد ، مهاجم برای دستیابی به یک حساب ممتاز سعی خواهد کرد سؤالات امنیتی را حدس بزند. آنها همچنین ممکن است سعی کنند مکانیسم های تنظیم مجدد رمز عبور را به منظور سوءاستفاده از هرگونه تغییر رمز عبور و بازنشانی به خطر بیاندازند.
آسیب پذیری و بهره برداری
مهاجمان غالباً با هدف قرار دادن آسیب پذیری های موجود در سیستم عامل ها ، پروتکل های ارتباطی ، مرورگرهای وب ، برنامه های وب ، سیستم های ابری ، زیرساخت های شبکه و غیره سعی در دسترسی به یک حساب ممتاز خواهند کرد.
رمزهای عبور پیش فرض
در بعضی موارد ، شرکت ها فراموش می کنند که رمزهای پیش فرض را در حساب های مدیر یا ریشه تغییر دهند ، که مهاجمان سعی در بهره برداری از آن خواهند داشت.
ظروف جاسوسی
مخالفان غالباً سعی می کنند از جاسوسی برای دسترسی به حساب های ممتاز استفاده کنند. به عنوان مثال ، Keyloggers می تواند با نظارت بر کلیدهای کاربر ، اعتبارنامه ها را برداشت کند.
الزامات مدیریت دسترسی ممتاز
مدیریت دسترسی ممتاز فرایندی نیست که به صورت دستی انجام شود بلکه در عوض از یک یا چند راه حل نرم افزاری برای اتوماسیون فرایند استفاده می کند. در حالت ایده آل ، راه حل (های) PAM شما باید قابلیت های زیر را داشته باشد:

یک طاق رمز عبور: مکانی امن برای ذخیره اعتبار.
چرخش خودکار: امکان خودکار سازی چرخش رمزهای عبور.
گردش کار تأیید: فرایندی برای اعطای و ابطال مجوزها.
احراز هویت چند عاملی (MFA): امکان فعال کردن MFA در تمام حساب های کاربری ممتاز ؛
مدیریت خودکار حساب: امکان خودکار سازی فرایند ایجاد ، اصلاح و حذف حساب های کاربری. راه حل (های) انتخابی شما همچنین باید به طور خودکار حساب های کاربر غیرفعال یا "شبح" را تشخیص داده و مدیریت کند.
نظارت بر حساب در زمان واقعی: کلیه حساب های کاربری ممتاز باید به طور مداوم برای فعالیت مشکوک کنترل شوند و کلیه فعالیت های ممتاز حساب باید از طریق یک کنسول/داشبورد متمرکز قابل مرتب و قابل جستجو باشد.
گزارش و هشدار: راه حل (های) انتخاب شده شما باید بتواند هشدارهای در زمان واقعی ایجاد کند ، که می تواند به پرسنل مربوطه ارسال شود ، چه به صندوق ورودی یا برنامه تلفن همراه آنها. به همین ترتیب ، باید بتواند گزارش های مفصلی را تولید کند که می تواند برای تجزیه و تحلیل داخلی مورد استفاده قرار گیرد یا برای نشان دادن انطباق به مقامات ذیربط ارسال شود.
Pam vs IAM
مدیریت دسترسی ممتاز (PAM) و هویت و مدیریت دسترسی (IAM) از نظر مفهومی یکسان هستند. اگرچه می توانید بگویید که PAM جزء IAM است ، به همین دلیل ، PAM فقط با حساب های ممتاز سروکار دارد ، در حالی که IAM با تأیید اعتبار و مجوز کلیه حساب های کاربری ، از جمله حساب های مهمان سروکار دارد.
Pam vs Polp
اصل حداقل امتیاز (POLP) تصریح می کند که به کلیه کاربران ، شبکه ها ، دستگاه ها ، سرورها و خدمات ، کمترین امتیاز مورد نیاز برای انجام نقش خود را داده می شود. POLP بخشی جدایی ناپذیر از PAM است ، اگرچه این یک اصل است که می تواند در هر شرایطی که دسترسی به سیستم ها و داده های بحرانی محدود شود ، اعمال شود.
چگونه راه حل های مدیریت دسترسی ممتاز تهدیدات امنیتی را متوقف می کند
همانطور که در بالا ذکر شد ، جنایات سایبری همیشه ، در صورت امکان ، سعی می کنند حساب های ممتاز را هدف قرار دهند. هرگونه شکاف در استراتژی PAM شما به ناچار دسترسی به سیستم ها و داده های مهم را برای آنها آسان تر می کند.
در مرحله اول ، محافظت از حساب های ممتاز با احراز هویت چند عاملی به جلوگیری از دسترسی غیرمجاز کمک می کند. یک دشمن برای دستیابی به یک حساب ممتاز بود ، یک راه حل پیچیده PAM به به حداقل رساندن خسارت هایی که می توانند با جلوگیری از حرکت جانبی آنها به سیستم های دیگر کمک کنند ، کمک می کند.
یک راه حل ممتاز مدیریت دسترسی نیز به طور مداوم دسترسی به حسابهای ممتاز را کنترل می کند ، و برخی از راه حل ها از تکنیک های یادگیری ماشین برای یادگیری الگوهای استفاده استفاده می کنند که می توانند در برابر آن آزمایش شوند تا بتوانند ناهنجاری ها را شناسایی کنند.
یک راه حل PAM می تواند به طور خودکار حساب های کاربری غیرفعال را تشخیص داده و پاسخ دهد ، که مهاجمان اغلب به دنبال آن هستند تا بتوانند به یک شبکه با روشی پنهانی نفوذ کنند.
بهترین روشهای مدیریت دسترسی ممتاز
برای اینکه یک راه حل ممتاز مدیریت دسترسی مؤثر باشد ، باید به درستی پیکربندی و نگهداری شود. در زیر برخی از بهترین شیوه های لازم برای رعایت آنها هنگام استفاده از راه حل PAM:
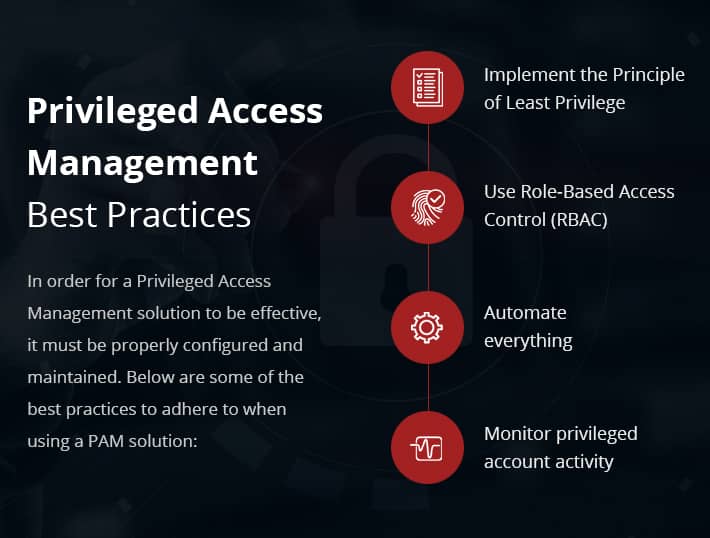
اجرای اصل کمترین امتیاز
همانطور که در بالا ذکر شد ، مجوزهای دسترسی باید محدود شوند تا اطمینان حاصل شود که کاربران ممتاز فقط به سیستم ها و داده های مورد نیاز خود دسترسی دارند و چیز دیگری نیست. اگر کاربر به دسترسی بیشتری نیاز داشته باشد ، باید فرایندی برای اعطای/ابطال دسترسی به صورت محدود به زمان وجود داشته باشد-تکنیکی که اغلب از آن به عنوان دسترسی فقط در زمان (JIT) یاد می شود.
استفاده از کنترل دسترسی مبتنی بر نقش (RBAC)
مدیریت دسترسی ممتاز با کنترل دسترسی مبتنی بر نقش (RBAC) بسیار بهتر عمل می کند ، زیرا این امر اختصاص حقوق دسترسی را بسیار ساده تر می کند. با RBAC ، نقش هایی برای اهداف مختلف و با سطوح مختلف دسترسی تنظیم شده است. سپس کاربران به آن نقش ها اضافه می شوند و وقتی دیگر نیازی به دسترسی ندارند ، حذف می شوند.
همه چیز را خودکار کنید
این ایده خوبی است که به منظور به حداکثر رساندن کارآیی و به حداقل رساندن شانس خطای انسانی ، همه چیز را می توانید خودکار کنید. اتوماسیون همچنین تیم های امنیتی را قادر می سازد تا روی کارهای تولیدی بیشتری تمرکز کنند.
نظارت بر Aactivity حساب ممتاز
تمام حسابهای ممتاز باید به طور مداوم برای فعالیت غیر عادی کنترل شوند. به همین ترتیب ، هر زمان که به داده های حساس در هر زمان دسترسی پیدا کند ، اصلاح شود ، کپی ، به اشتراک گذاشته شود یا حذف شود ، تیم امنیتی نیاز به اطلاع رسانی دارند تا آنها بتوانند مشروعیت اقدامات را تعیین کنند و در صورت لزوم اقدام کنند.
چگونه Lepide به PAM کمک می کند
بسیاری از راه حل های مدیریت دسترسی ممتاز در بازار وجود دارد که می توانید برای مدیریت حقوق دسترسی مستقر شوید. با این حال ، به خودی خود ، راه حل های PAM اغلب از تأمین سطح امنیت و بینش مورد نیاز برای محافظت از داده ها و برآورده کردن انطباق کم می شوند. LEPIDE ارزش افزوده ای را قبل از/در موازی با استقرار ، پس از استقرار و به صورت مداوم فراهم می کند.
Lepide می تواند به شما در تمیز کردن دایرکتوری فعال خود قبل از استقرار راه حل PAM کمک کند. بیشتر استقرارهای PAM به دلیل سوء استفاده از اشتباهات یا تبلیغات کثیف ، از جمله کاربران/رایانه های غیرفعال ، سهام باز ، حساب های مشکل ساز ، مشکلات میراث با کاربران ، رمزهای عبور تنظیم شده هرگز منقضی می شوند ، کاربران بیش از حد و بیشتر. Lepide می تواند به شما در شناسایی و اصلاح این حالت های امنیتی کمک کند.
راه حل های PAM همچنین شما را قادر نمی سازد رفتار کاربران ممتاز خود را درک کنید. Lepide رفتار کاربر و هشدارها را هنگام انحراف از هنجار با استفاده از لکه بینی ناهنجاری ردیابی می کند. Lepide همچنین رفتار کاربر را تجزیه و تحلیل می کند و می تواند به کاربرانی که ممکن است مجوزهای بیش از حد به داده ها بر اساس الگوهای استفاده از داده های خود داشته باشند ، پیشنهاد کند.
سرانجام ، پلت فرم امنیت داده Lepide به شما کمک می کند تا درک کنید که داده های حساس شما کجاست و چرا حساس است. این مهم است زیرا به شما کمک می کند تا تعیین کنید که کدام یک از کاربران شما باید بتوانند به داده ها دسترسی پیدا کنند. راه حل همچنین روند رفتار پیرامون تعامل با این داده ها را نشان می دهد و مجوزهای بیش از حد را مشخص می کند.
اگر می خواهید ببینید که چگونه پلت فرم امنیت داده Lepide می تواند به شما در مدیریت دسترسی ممتاز کمک کند ، یک نسخه ی نمایشی را با یکی از مهندسان ما برنامه ریزی کنید یا امروز آزمایش رایگان خود را آغاز کنید.
آیدان با گذشت بیش از 22 سال در ظرفیت های مختلف در صنعت فناوری اطلاعات ، جانباز در این زمینه است. به طور خاص ، آیدان می داند که چگونه می تواند تیم های جهانی را برای فروشندگان امنیت و انطباق بسازد ، اغلب از یک شروع ایستاده. پس از پیوستن به Lepide در سال 2015 ، آیدان به کمک به رشد شتاب در بازارهای ایالات متحده و اروپا کمک کرده است.
منصة التداول الأكثر ثقة...
برچسب :
نویسنده : احمد نجفی
بازدید : <-PostHit->
آرشیو مطالب
خبرنامه
